Servidor MCP de agente primero para pruebas de penetración de IA controladas por el operador
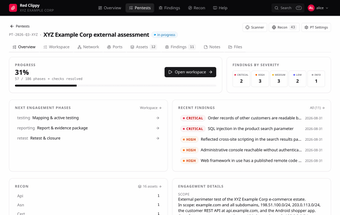
red-clippy, del fundador de CSPF, es un servidor MCP que convierte un LLM estándar en un asistente de seguridad proactivo para gestionar compromisos de pentesting. Enmarca activos, hallazgos y evidencias para que un agente pueda participar en tareas del ciclo de vida. El servidor incluye un apretón de manos doctrinal, salidas de gráficos de ataque y la ingesta de salidas de herramientas para coordinar las acciones del agente. La herramienta está dirigida a investigadores de ciberseguridad, equipos rojos y testers de penetración que necesitan una orquestación supervisada y dirigida por agentes de las evaluaciones.
¿Para qué tareas puedes utilizarlo realmente?
La herramienta posiciona un modelo de lenguaje como un controlador activo para flujos de trabajo de pruebas de penetración. Cubre el seguimiento de alcance y activos, la observación y recolección de evidencia, la cobertura de metodología, la gestión de hallazgos y la generación de gráficos de ataque. Los casos de uso incluyen agregar la salida de escáneres en un solo contexto, producir conjuntos de evidencia estructurada y mantener un registro de compromiso rastreable. Su ámbito abarca el ciclo de vida de las pruebas de penetración en lugar de tareas de informes aisladas, por lo que los operadores pueden centralizar artefactos de múltiples herramientas.
¿Qué tan precisos y disciplinados son los resultados producidos por el agente?
El protocolo de contexto del modelo proporciona un documento de instrucciones del equipo rojo al inicio de la sesión, brindando al agente doctrina operativa e instrucciones conscientes del contexto. Esa estructura restringe las decisiones del agente al mapear los resultados a la cobertura de metodología rastreada y formatos de hallazgos, lo que ayuda a que los artefactos producidos por la máquina sean más fáciles de validar. Las doctrinas reducen las respuestas en formato libre, pero los hallazgos generados aún requieren verificación humana antes de cualquier informe oficial.
¿Qué entradas y entorno requiere?
La herramienta requiere un cliente compatible con MCP, por ejemplo, Claude Desktop, y un entorno local controlado por el operador de seguridad, que por defecto es:7337. Ingiere salidas de escáneres externos y herramientas de análisis y organiza esos datos para el procesamiento del agente. El despliegue asume ejecución local y control del operador; el servidor está diseñado para aceptar salidas estructuradas de herramientas en lugar de flujos sin auditar de fuentes públicas.
¿Qué límites operativos y precauciones de seguridad son importantes?
El proyecto no está endurecido para la exposición pública y está destinado a ejecutarse en máquinas bajo control del operador, por lo que las elecciones de alojamiento determinan el riesgo operativo. Los agentes producen acciones y artefactos que son mejor tratados como elementos borrador que necesitan revisión humana. La discusión comunitaria aparece en GitHub y Kitploit, lo que indica interés, pero los adoptantes deben planificar la gobernanza, la verificación de evidencia y los flujos de trabajo supervisados antes de confiar en la herramienta en compromisos de alto riesgo.
Quién debería adoptarlo y cuándo
La herramienta es adecuada para equipos de seguridad listos para tratar los artefactos generados por máquinas como entradas a procesos de revisión disciplinados y para hacer cumplir la gobernanza en torno a las acciones del agente. No es adecuada para grupos que buscan automatización en la nube sin intervención o para organizaciones que carecen de supervisión formal de pruebas. La adopción da sus frutos cuando los equipos combinan la supervisión del operador, la verificación de pruebas y la aprobación humana antes de mover los hallazgos a la remediación o informes formales. Esta elección recompensa la gobernanza y la disciplina del operador.